W sekcji Developers zarejestrujesz klienta OAuth i poprosisz użytkownika o dostęp do wybranych danych. Wyjaśniamy przebieg autoryzacji i jej ograniczenia.
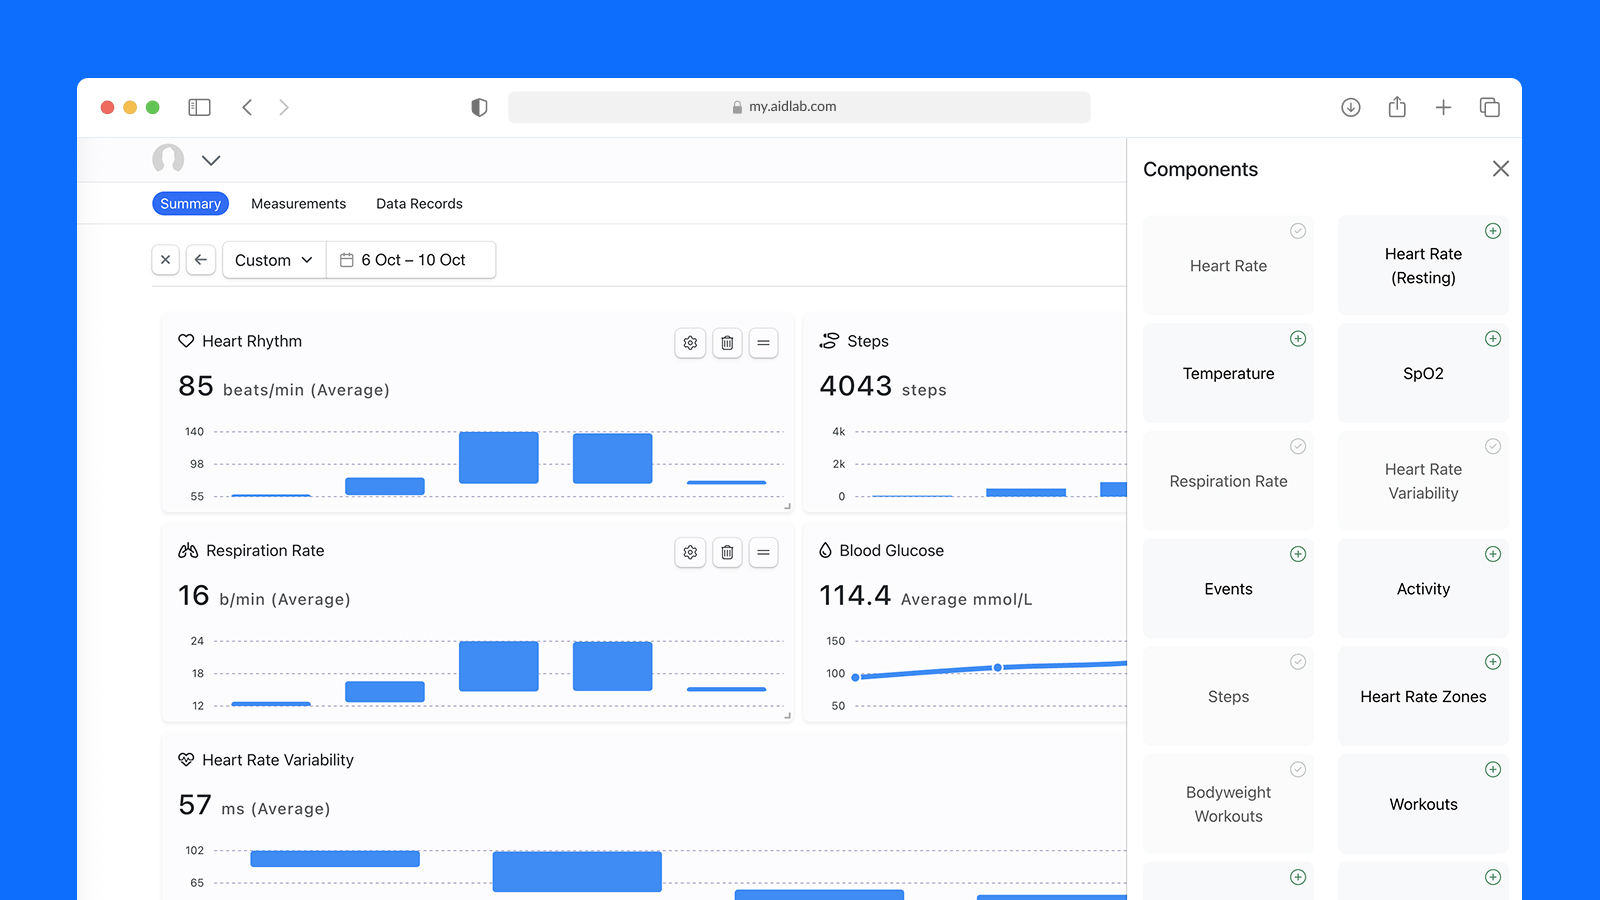
W Aidlab Cloud możesz teraz zarejestrować aplikację, która będzie korzystać z naszego API za zgodą użytkownika. W sekcji Developers utworzysz klienta OAuth, podasz URI przekierowania i wybierzesz potrzebne uprawnienia. Użytkownik zatwierdza je na ekranie zgody w Aidlab, zanim aplikacja otrzyma dostęp do obsługiwanych endpointów.
Co się zmieniło
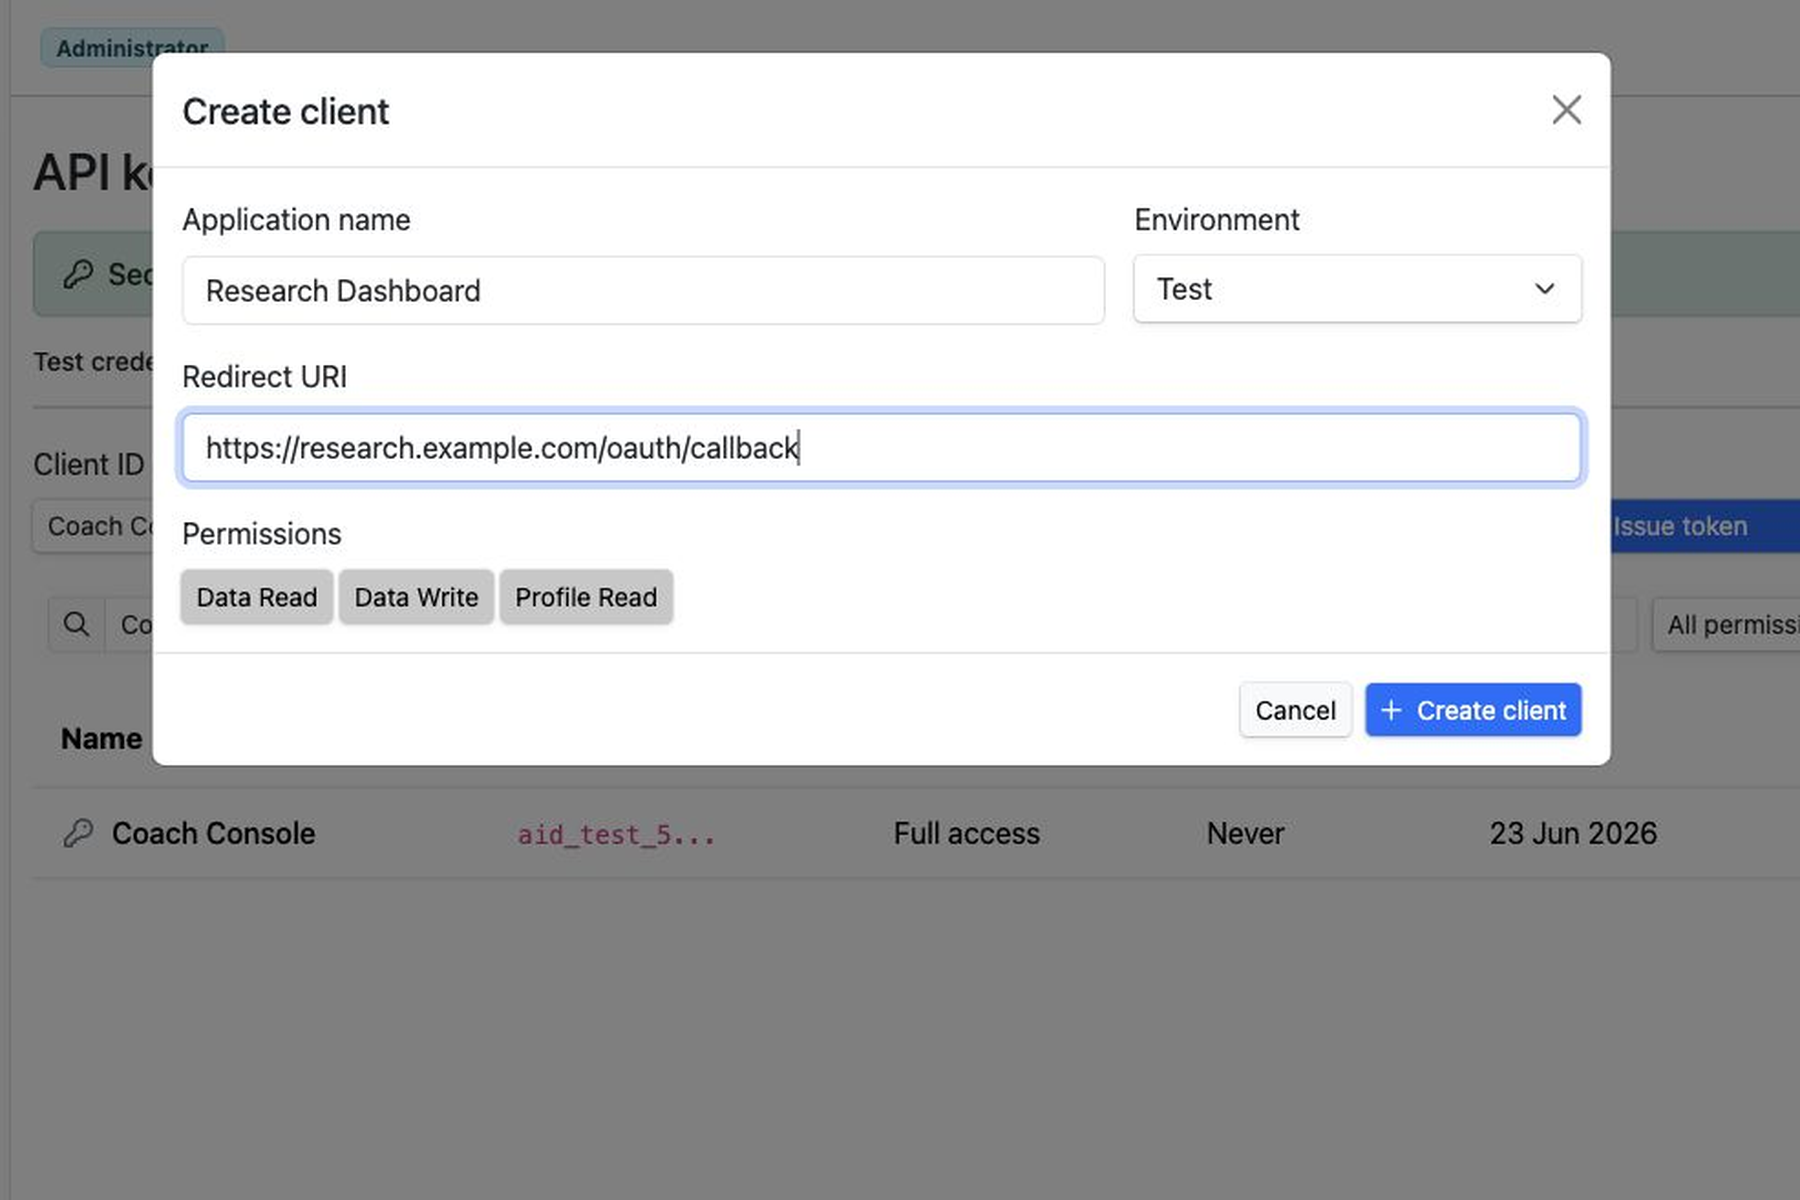
Deweloperzy mogą teraz tworzyć klientów API bezpośrednio w Aidlab Cloud, bez przesyłania danych uwierzytelniających e-mailem. Każdy klient ma nazwę, środowisko, identyfikator klienta, sekret wyświetlany tylko raz, URI przekierowania oraz zakresy uprawnień OAuth:
data:readdata:writeprofile:read
Aplikacja partnerska może przekierować użytkownika do Aidlaba, przekazując response_type=code, zarejestrowany identyfikator klienta, URI przekierowania, żądane zakresy uprawnień i parametr state. Gdy użytkownik zatwierdzi dostęp, Aidlab zwraca jednorazowy kod autoryzacyjny. Backend partnera wymienia go na krótkotrwały token dostępu oraz token odświeżania, który pozwala odnawiać dostęp.
Token dostępu jest powiązany zarówno z aplikacją, jak i użytkownikiem Aidlaba, który udzielił zgody. Aplikacja zewnętrzna uzyskuje dostęp do danych użytkownika przez zgodę i kod autoryzacyjny. Tryb client credentials nadal służy do połączeń serwer–serwer kontrolowanych przez właściciela.
Dlaczego to ważne
Integracje wykorzystujące dane zdrowotne wymagają dokładniejszej kontroli dostępu niż współdzielony token o długim okresie ważności. Autoryzacja musi jednoznacznie wskazywać aplikację, użytkownika i konkretne uprawnienia, na które wyraził zgodę.
Proces wygląda tak:
- Deweloper rejestruje klienta OAuth i URI przekierowania.
- Użytkownik sprawdza żądane uprawnienia w Aidlab.
- Po zatwierdzeniu Aidlab wydaje jednorazowy kod autoryzacyjny.
- Backend partnera wymienia kod na tokeny o określonym zakresie uprawnień.
- Użytkownik może później sprawdzić połączone aplikacje i cofnąć im dostęp.
Tokeny OAuth działają tylko w endpointach, które obsługują ten sposób autoryzacji. Pozostałe odrzucają taki dostęp. W tej wersji OAuth nie obejmuje sesji ani lokalizacji. Dostępne zakresy uprawnień pozwalają ograniczyć dostęp do konkretnych danych.
Kontrola dostępu dla partnerów
Na stronie kluczy API utworzysz klienta i skopiujesz jego dane. Sekret zobaczysz tylko raz; później możesz go wymienić lub unieważnić klienta. Użytkownik może sprawdzić połączone aplikacje i cofnąć im dostęp.
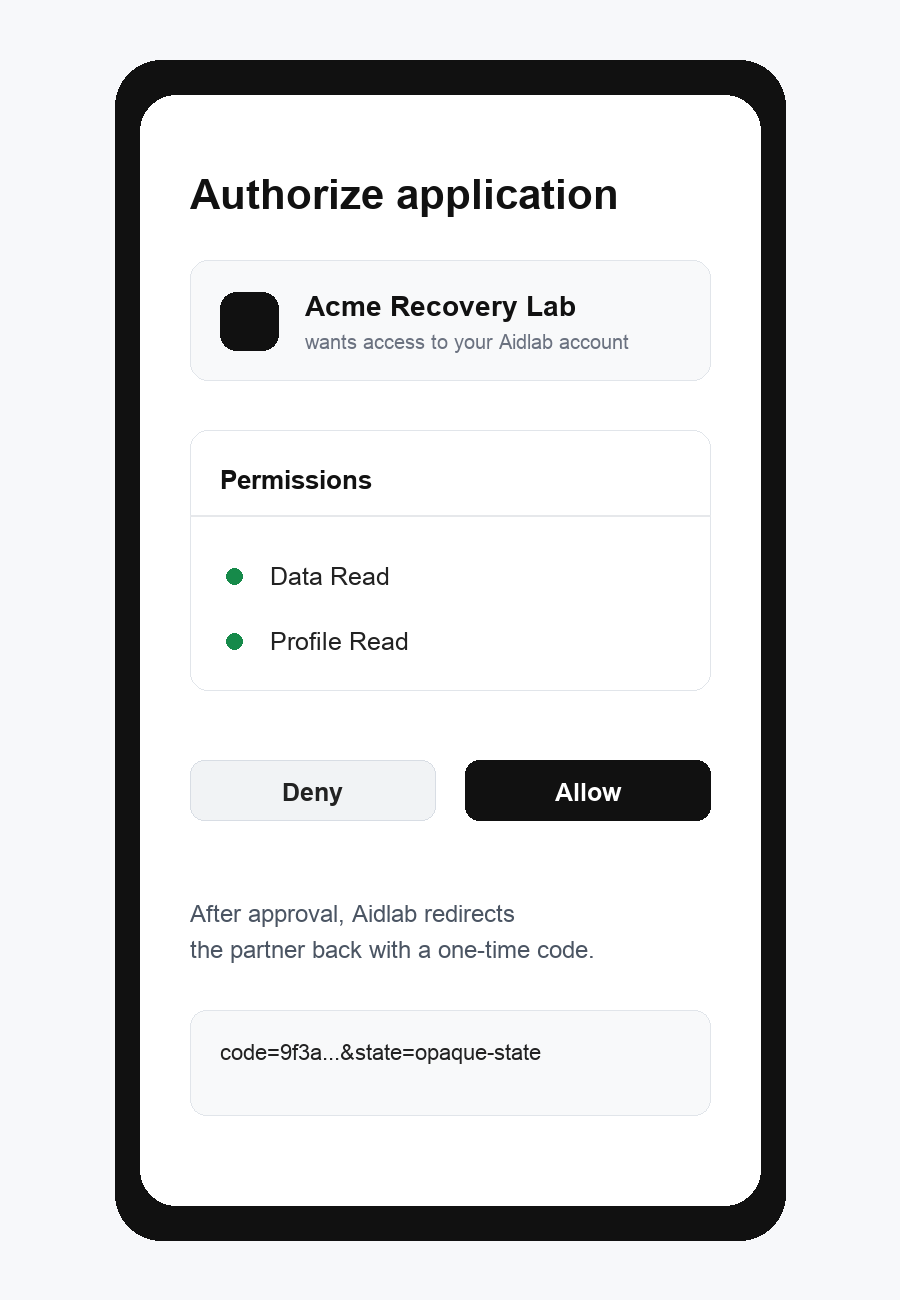
Przy integracji możesz na przykład poprosić o data:read i profile:read. Po zgodzie użytkownika wymienisz kod na tokeny, a tokenem odświeżania odnowisz dostęp. Sprawdź też, czy aplikacja korzysta wyłącznie z endpointów objętych zatwierdzonymi uprawnieniami.
Co dalej
Dokumentację Web API znajdziesz na stronie Aidlaba, obok dokumentacji SDK.
Skrót Developers i strona kluczy API są dostępne w Aidlab Cloud.